


Бизнес VPN-шлюзы
для защищённых сетей
VPN-шлюзы Omada создают безопасные зашифрованные соединения для удалённых сотрудников и компаний с несколькими локациями. Они поддерживают несколько VPN-протоколов, включая SSL, IPSec, WireGuard и OpenVPN, позволяя объединять филиалы и обеспечивать сотрудникам безопасный доступ из дома или в пути.


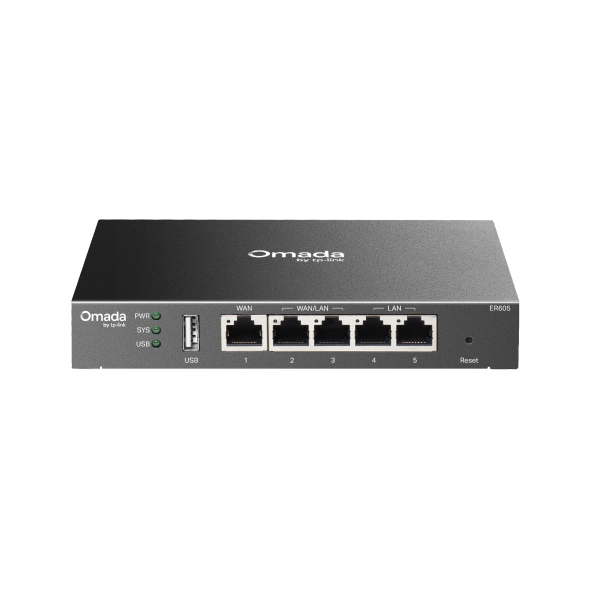
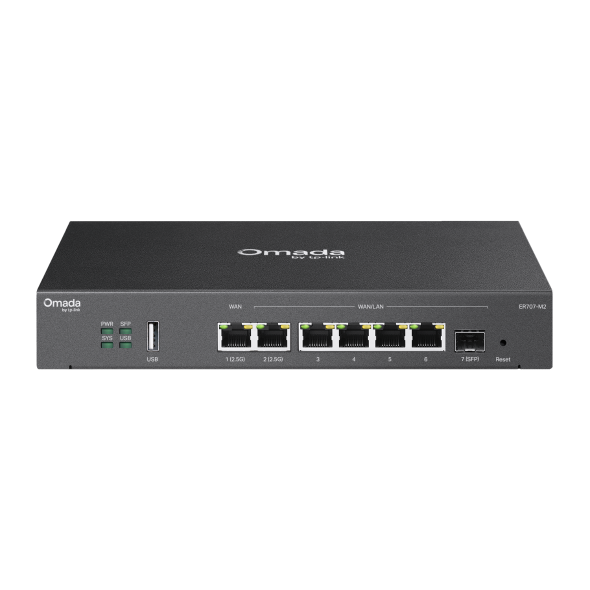
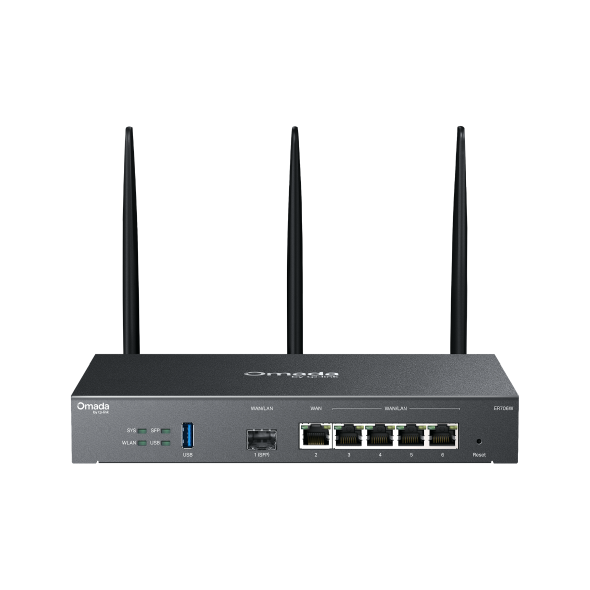
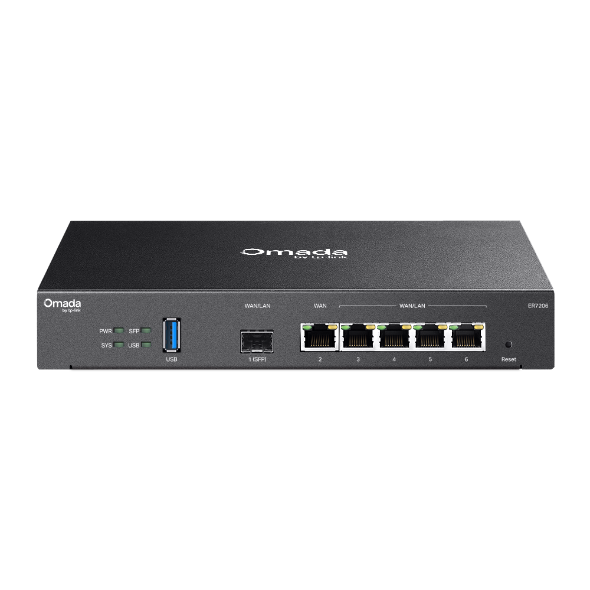
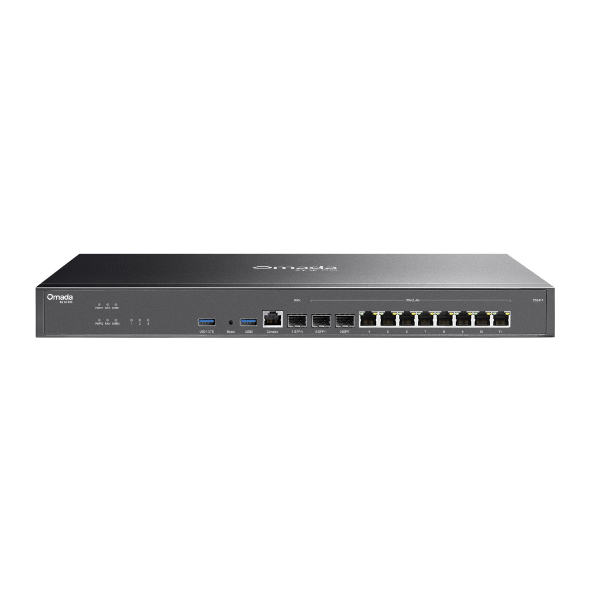
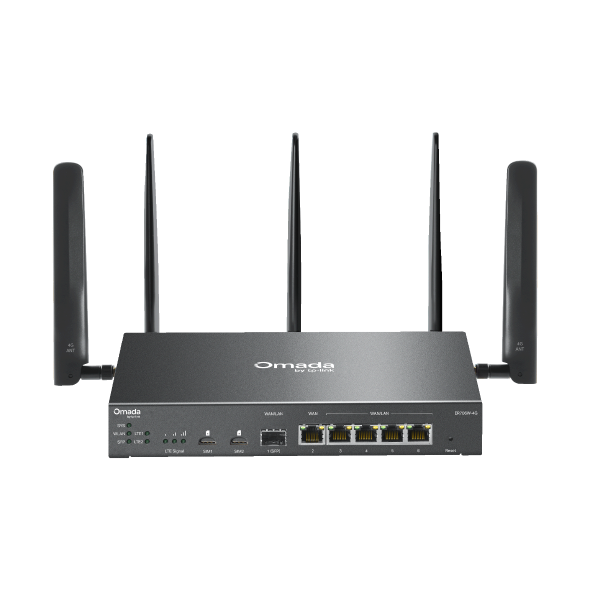
Рекомендуемые VPN-шлюзы
Смотреть все


Преимущества для бизнеса

Множество вариантов VPN
Поддержка IPSec, WireGuard, OpenVPN и SSL VPN даёт вам гибкость для подключения разных устройств и офисов в соответствии с вашими требованиями безопасности и потребностями совместимости.

Связь между площадками
Безопасно подключайте филиалы к сетям головного офиса, позволяя удалённым локациям получать доступ к центральным серверам, приложениям и ресурсам так, как если бы они находились в одной локальной сети.

Безопасная удалённая работа
Сотрудники могут безопасно подключаться из дома или вне офиса с помощью VPN-клиентов на ноутбуках и мобильных устройствах, сохраняя зашифрованный доступ к бизнес-системам из любого места.

Бесперебойные VPN-соединения
Поддержка Multi-WAN с автоматическим переключением помогает восстановить VPN-соединение между площадками при отказе основного канала WAN.

Масштабируемая производительность
От начальных моделей для небольших развёртываний до мультигигабитных и готовых к 10G шлюзов для сред с высокой пропускной способностью — VPN-шлюзы Omada масштабируются под растущие потребности сети.

Встроенная безопасность
Интегрированные политики межсетевого экрана, защита от DoS и расширенные функции безопасности (на отдельных моделях) дополняют VPN-шифрование, помогая защитить бизнес-сети.

Централизованное управление VPN
Настраивайте VPN-соединения, корректируйте параметры и проверяйте состояние подключения через облачные, аппаратные или программные SDN-контроллеры. Применяйте одни и те же правила безопасности во всех ваших локациях из одного места как часть полной системы Omada от TP-Link.
Решение проблем подключения
VPN-шлюзы Omada поддерживают бизнес, которому нужно безопасное и надёжное подключение между локациями, удалёнными командами и критически важными системами.

Розничные сети, фирмы профессиональных услуг и организации с несколькими офисами используют site-to-site VPN для подключения филиалов к центральным ресурсам, позволяя каждой локации безопасно получать доступ к общим серверам, базам данных и приложениям.

Компании с сотрудниками, работающими из дома или в поездках, используют remote access VPN для обеспечения безопасных подключений к бизнес-системам. Это сохраняет корпоративные данные в безопасности, подключаются ли сотрудники из домашних сетей или Wi-Fi кофейни.

Организации с офисными и удалёнными сотрудниками используют VPN, чтобы дать всем сотрудникам одинаковый уровень сетевого доступа независимо от местоположения, поддерживая продуктивность команд как на месте, так и удалённо.

Строительные площадки и временные локации используют отдельные модели со встроенным подключением LTE для установления безопасных VPN-соединений там, где нет проводного интернета, чтобы команды оставались на связи с системами управления проектами и корпоративными файлами.

Компании, передающие большие файлы между локациями или использующие ресурсоёмкие приложения, применяют мультигигабитные и готовые к 10G модели для поддержания производительности VPN без создания узких мест.

Организации, расширяющие сети на больших территориях, используют VPN-шлюзы с Wi-Fi-мостами для безопасного подключения зданий, где прокладка кабелей нецелесообразна, сохраняя шифрование соединений через беспроводные каналы.

Сочетайте VPN-маршрутизацию со встроенными PoE-коммутаторами, чтобы питать точки доступа и IP-телефоны, сокращая количество оборудования и упрощая установку при сохранении возможностей VPN.
Вопросы и ответы
Подходят ли VPN-шлюзы Omada для site-to-site соединений между офисами? 
Шлюзы Omada поддерживают site-to-site VPN развёртывания с упрощённой настройкой через контроллер Omada. Администраторы могут выбрать удалённую площадку непосредственно в интерфейсе контроллера, и система автоматически устанавливает туннель IPSec без необходимости сложной ручной настройки параметров IPSec. Это упрощает развёртывания с несколькими офисами и снижает количество ошибок при настройке.
Поддерживают ли VPN-шлюзы Omada отказоустойчивость Multi-WAN для site-to-site VPN-соединений?
Да, шлюзы Omada поддерживают автоматическое переключение WAN для site-to-site VPN развёртываний. При отказе основного канала WAN маршрутизатор автоматически восстанавливает туннель между площадками через резервное соединение, поддерживая безопасное подключение для удалённых сотрудников и филиалов без ручного вмешательства.
Можно ли централизованно управлять VPN-шлюзами через контроллер Omada или облако?
Все VPN-шлюзы Omada интегрируются с облачными, аппаратными или программными контроллерами для централизованного управления. Настраивайте параметры VPN, отслеживайте состояние туннелей и корректируйте политики безопасности из одного интерфейса на одной или нескольких площадках, а zero-touch provisioning позволяет новым маршрутизаторам автоматически принимать существующие конфигурации.
Могут ли удалённые сотрудники безопасно подключаться к сети с помощью VPN-шлюза Omada?
Шлюзы Omada поддерживают SSL и OpenVPN для удалённого доступа, позволяя сотрудникам подключаться с ноутбуков и мобильных устройств с помощью VPN-клиентского программного обеспечения. Пользователи аутентифицируются через VPN-соединение и получают зашифрованный доступ к бизнес-ресурсам, как если бы они находились в офисе, сохраняя безопасность при работе из дома или общественных мест.