


Qu’est-ce qu’un routeur VPN et comment fonctionne-t-il ?
Les équipes à distance, les sites multiples et les données sensibles présentent tous le même défi : comment sécuriser le trafic réseau sans devoir gérer des dizaines de connexions VPN distinctes ?
C’est là qu’un routeur VPN entre en jeu. Comprendre ce qu’est un routeur VPN, comment il fonctionne et dans quels cas votre entreprise en a réellement besoin vous aide à prendre une décision plus éclairée pour votre infrastructure réseau.
Vous vous demandez si un routeur VPN est la bonne solution pour votre entreprise ? Ce guide présente les principaux types disponibles, ainsi que les avantages et les limites à prendre en compte.
Points clés
-
Un routeur VPN chiffre l’ensemble du trafic réseau au niveau de la gateway, afin que chaque appareil du réseau soit automatiquement protégé sans nécessiter de logiciel VPN distinct.
-
Les routeurs VPN prennent en charge des protocoles comme IPsec, OpenVPN et WireGuard, et peuvent fonctionner aussi bien en VPN client mode pour sécuriser le trafic sortant qu’en VPN server mode pour accepter des connexions distantes entrantes.
-
Les routeurs VPN sont particulièrement adaptés à l’accès sécurisé pour les collaborateurs à distance, aux connexions site-to-site entre différents sites et à la protection des données sensibles sur une infrastructure réseau partagée.
-
Parmi les points à prendre en compte figurent un coût matériel initial plus élevé et une certaine charge liée au chiffrement, qui peut réduire le débit. L’impact varie selon le protocole utilisé et les capacités du matériel.
-
Les VPN gateways conçues spécifiquement pour cet usage, comme la série ER d’Omada, sont destinées aux déploiements SMB et multi-site et prennent en charge plusieurs protocoles VPN simultanément, sans le coût ni la complexité des solutions enterprise traditionnelles.
Qu’est-ce qu’un VPN ? Une brève explication
Un virtual private network (VPN) est un tunnel chiffré qui fait transiter le trafic réseau via un serveur sécurisé afin de le protéger contre toute interception par des tiers. Les VPN sont largement utilisés par les entreprises et les collaborateurs à distance pour sécuriser l’accès aux systèmes internes et aux données sensibles. Au lieu de circuler en clair sur l’Internet public, le trafic est encapsulé et chiffré afin que seuls les endpoints prévus puissent lire les données.
Les principaux protocoles VPN utilisés aujourd’hui sont IPsec, OpenVPN, WireGuard et L2TP. Chacun présente ses propres compromis en matière de vitesse, de compatibilité et de complexité de configuration. Un client VPN logiciel protège un seul appareil, tandis qu’un routeur VPN étend cette protection à l’ensemble du réseau.
Qu’est-ce qu’un routeur VPN ?
Un routeur VPN est un routeur réseau ou une gateway intégrant des fonctions de client ou de serveur VPN, les connexions VPN étant gérées au niveau matériel plutôt que sur chaque appareil individuellement. Un routeur VPN remplit toutes les fonctions d’un routeur classique : il connecte le réseau local à Internet, achemine le trafic et applique les règles du firewall. Il ajoute également la capacité d’établir et de terminer automatiquement des tunnels VPN chiffrés.
La principale différence fonctionnelle avec un routeur standard est qu’un routeur VPN chiffre le trafic avant de le transmettre ou le déchiffre à sa réception. Chaque appareil qui se connecte via le routeur, par exemple un ordinateur portable, un smartphone, un capteur IoT, une imprimante ou un terminal POS, est automatiquement protégé sans configuration individuelle.
Les Omada VPN gateways combinent les fonctionnalités VPN avec une gestion SDN centralisée, afin que le routing et les politiques VPN puissent être configurés depuis une seule interface de contrôleur.
Comment fonctionne un routeur VPN ?
Les routeurs VPN peuvent fonctionner selon deux modes, adaptés à différents besoins de connectivité dans les environnements professionnels. Comprendre la différence entre les deux permet de déterminer quelle configuration, ou quelle combinaison, convient le mieux à un environnement donné.
Le VPN client mode signifie que le routeur établit une connexion sortante vers un serveur VPN externe et fait passer tout le trafic réseau sortant via cette connexion chiffrée. Chaque appareil du réseau local bénéficie automatiquement de ce tunnel, sans configuration individuelle.
Le VPN server mode signifie que le routeur héberge lui-même un endpoint VPN auquel des appareils distants ou des succursales peuvent se connecter. Les collaborateurs à distance s’authentifient et se connectent à la gateway du bureau, ce qui leur permet d’accéder en toute sécurité aux ressources internes comme s’ils se trouvaient sur le réseau local.
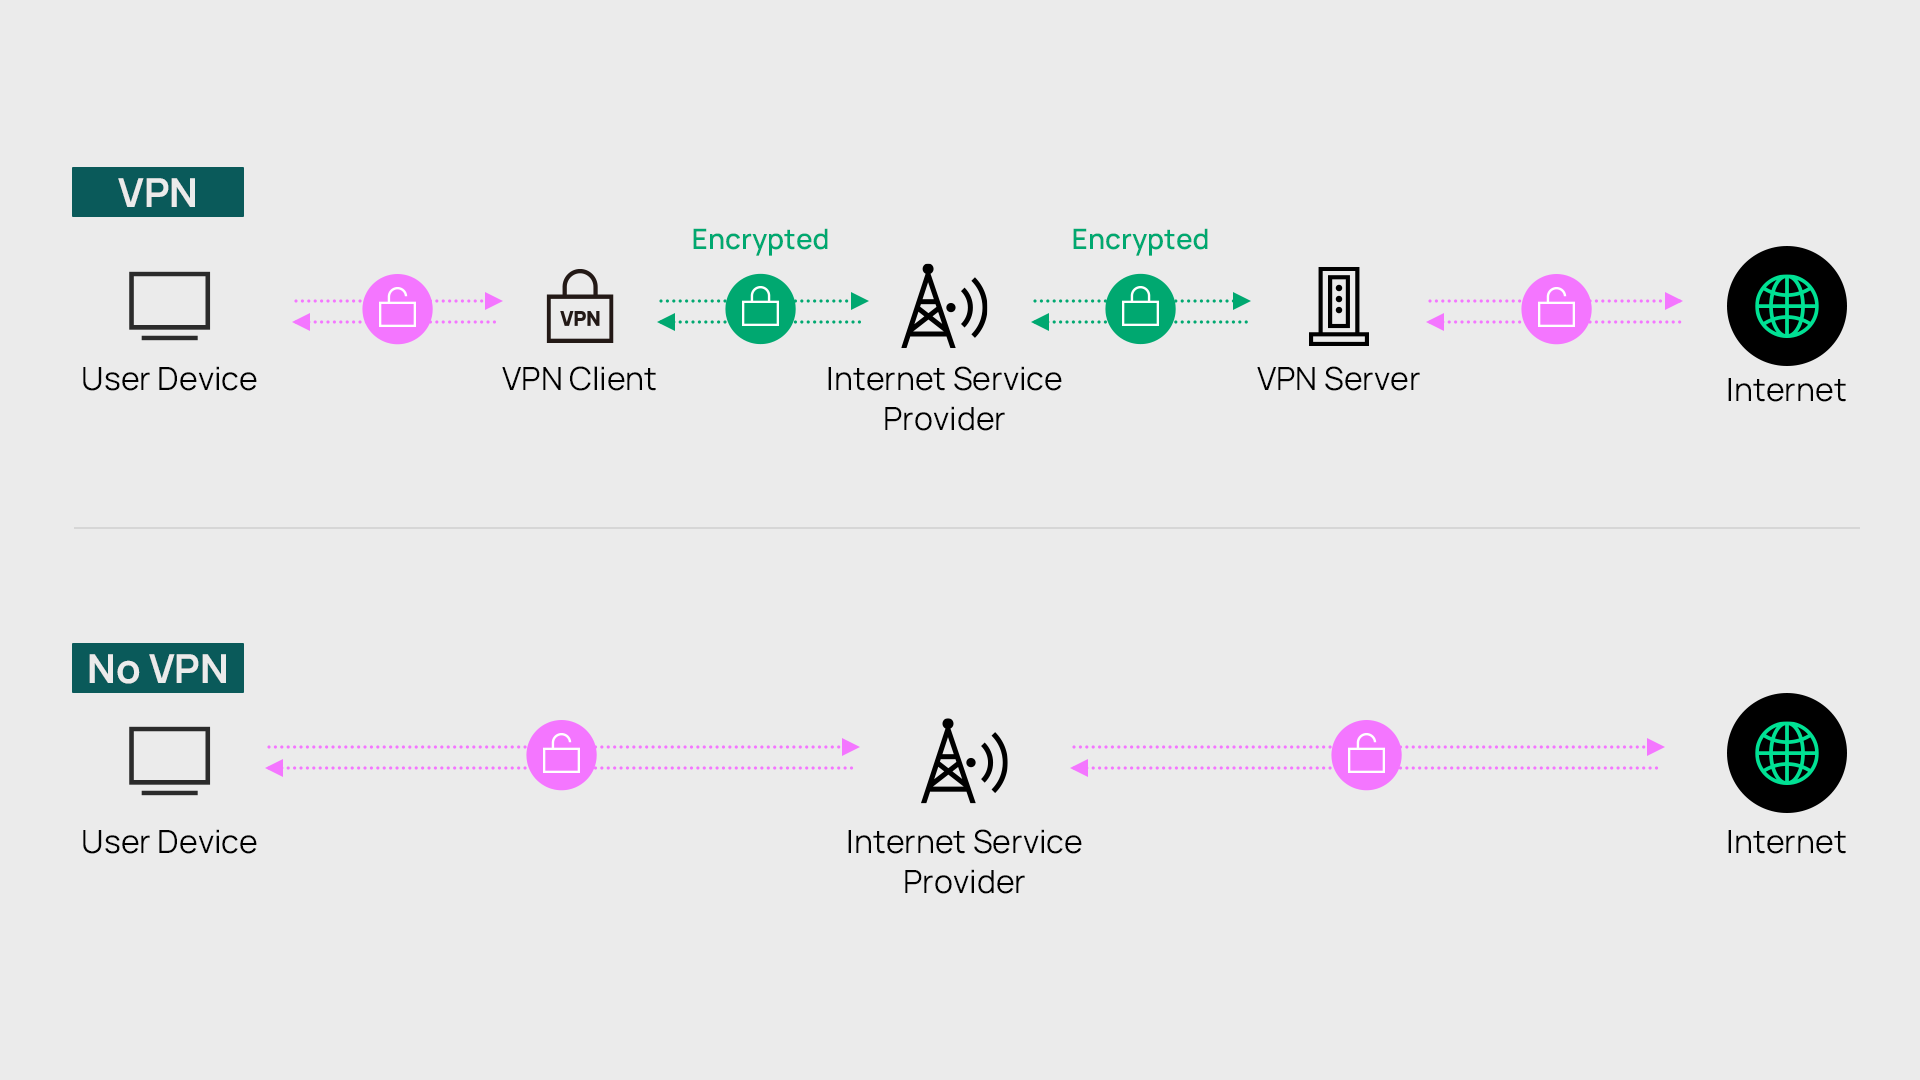
Au niveau des données, le trafic sortant est chiffré par le routeur avant de quitter le réseau, tandis que le trafic VPN entrant est déchiffré au niveau de la gateway. Chaque paquet de données est sécurisé pendant son transit, puis reconstitué à destination. Les clients distants s’authentifient à l’aide d’identifiants ou de certificats, selon le protocole utilisé.
Les routeurs VPN matériels prennent en charge le traitement du chiffrement à la place des appareils finaux. Dans les déploiements comportant de nombreuses connexions VPN simultanées, cette offloading est importante, car le processeur du routeur gère le chiffrement sans solliciter davantage les endpoints ni réduire leurs performances.
Les protocoles couramment utilisés en entreprise correspondent à différents cas d’usage. IPsec est généralement utilisé pour les tunnels site-to-site entre bureaux, tandis qu’OpenVPN et WireGuard sont souvent utilisés pour l’accès à distance. L2TP/IPsec reste une option largement compatible pour les appareils disposant d’une prise en charge intégrée.
Avantages d’un routeur VPN
Un VPN au niveau matériel offre plusieurs avantages opérationnels que les clients VPN logiciels ne peuvent pas égaler à l’échelle d’un réseau. Voici les principaux avantages pour les déploiements professionnels.
Protection de l’ensemble du réseau sans configuration par appareil
Tous les appareils du réseau sont automatiquement protégés via le routeur VPN, y compris ceux qui ne prennent pas en charge de logiciel VPN, comme les capteurs IoT, les imprimantes réseau, les caméras IP et les appareils invités. Une seule configuration de la gateway protège tous les endpoints connectés.
À l’inverse, les applications VPN grand public protègent généralement un seul appareil par licence et nécessitent une activation manuelle sur chaque appareil. Elles ne protègent pas les équipements sur lesquels aucune application ne peut être installée, et tout appareil sur lequel l’application n’est pas active ou dont l’abonnement a expiré reste non protégé.
Gestion centralisée
Les configurations VPN, les identifiants et les paramètres de protocole sont gérés au niveau de la gateway. Pour les responsables IT qui gèrent plusieurs sites, cela facilite l’application cohérente des politiques réseau sans devoir modifier chaque endpoint individuellement. Lorsqu’un identifiant VPN ou un paramètre de protocole doit être modifié, cela peut être fait facilement depuis un point central.
Pour les MSP qui gèrent des réseaux sur plusieurs sites clients, le déploiement d’une gateway VPN standardisée sur chaque site permet de disposer immédiatement de fonctions d’accès à distance, de monitoring et de troubleshooting, sans devoir gérer un logiciel VPN séparé sur chaque appareil. Associée à Omada SDN, une gateway VPN prend également en charge la network segmentation across VLANs, afin de séparer le trafic sensible du trafic guest ou IoT sur une même gateway.
Connectivité site-to-site sécurisée
Les routeurs VPN permettent d’établir des tunnels chiffrés entre des succursales ou des sites distants, créant ainsi un réseau privé entre plusieurs implantations géographiquement séparées. Les collaborateurs d’une succursale peuvent accéder aux mêmes ressources internes que s’ils se trouvaient physiquement sur le réseau du siège, sans exposer directement ces ressources à l’Internet public.
Cette approche est particulièrement pertinente pour les entreprises disposant de deux sites ou plus. La gateway de chaque site établit un tunnel VPN permanent vers le site central, tandis que le trafic entre les différents sites reste chiffré pendant son transit.
Protection permanente
Un routeur VPN matériel applique le chiffrement en continu au niveau du réseau. Contrairement aux applications VPN logicielles, qui peuvent être désactivées, ignorées ou cesser de fonctionner lorsqu’un abonnement expire, la gateway ne nécessite aucune action de la part des utilisateurs finaux. Les collaborateurs à distance sont protégés dès que leur trafic passe par le routeur.
Inconvénients d’un routeur VPN
Un routeur VPN n’est pas la solution adaptée à toutes les situations. Il est donc important de connaître également les principaux compromis.
Des coûts matériels initiaux plus élevés peuvent représenter un obstacle pour certaines entreprises. Une gateway VPN dédiée coûte davantage qu’un abonnement VPN logiciel, ce qui peut constituer un point d’attention pour les petites entreprises ou les déploiements disposant d’un budget d’infrastructure limité.
La surcharge liée au chiffrement réduit le débit maximal. Chaque connexion chiffrée demande une puissance de traitement supplémentaire, ce qui signifie que le débit maximal d’un tunnel VPN est inférieur à celui d’une connexion non chiffrée. L’ampleur de cette différence dépend de la capacité de traitement du matériel, du protocole utilisé, WireGuard générant généralement moins de surcharge qu’IPsec, ainsi que du nombre de tunnels actifs simultanément.
La configuration initiale nécessite des connaissances réseau. La mise en place de tunnels IPsec, la configuration d’OpenVPN en server mode ou la création de peers WireGuard nécessitent de comprendre l’adressage réseau, les méthodes d’authentification et les paramètres de protocole. Pour les entreprises sans ressource IT dédiée, cela peut représenter un obstacle, même si de nombreuses gateways destinées aux SMB proposent des interfaces de configuration guidée qui réduisent considérablement la complexité.
Types de routeurs VPN
Les routeurs VPN sont disponibles sous différents form factors adaptés à divers environnements de déploiement et besoins réseau. Le choix dépend notamment de la nécessité d’intégrer le Wi-Fi, une connexion cellular backup ou du hardware compact tout-en-un.
Wired VPN Gateway
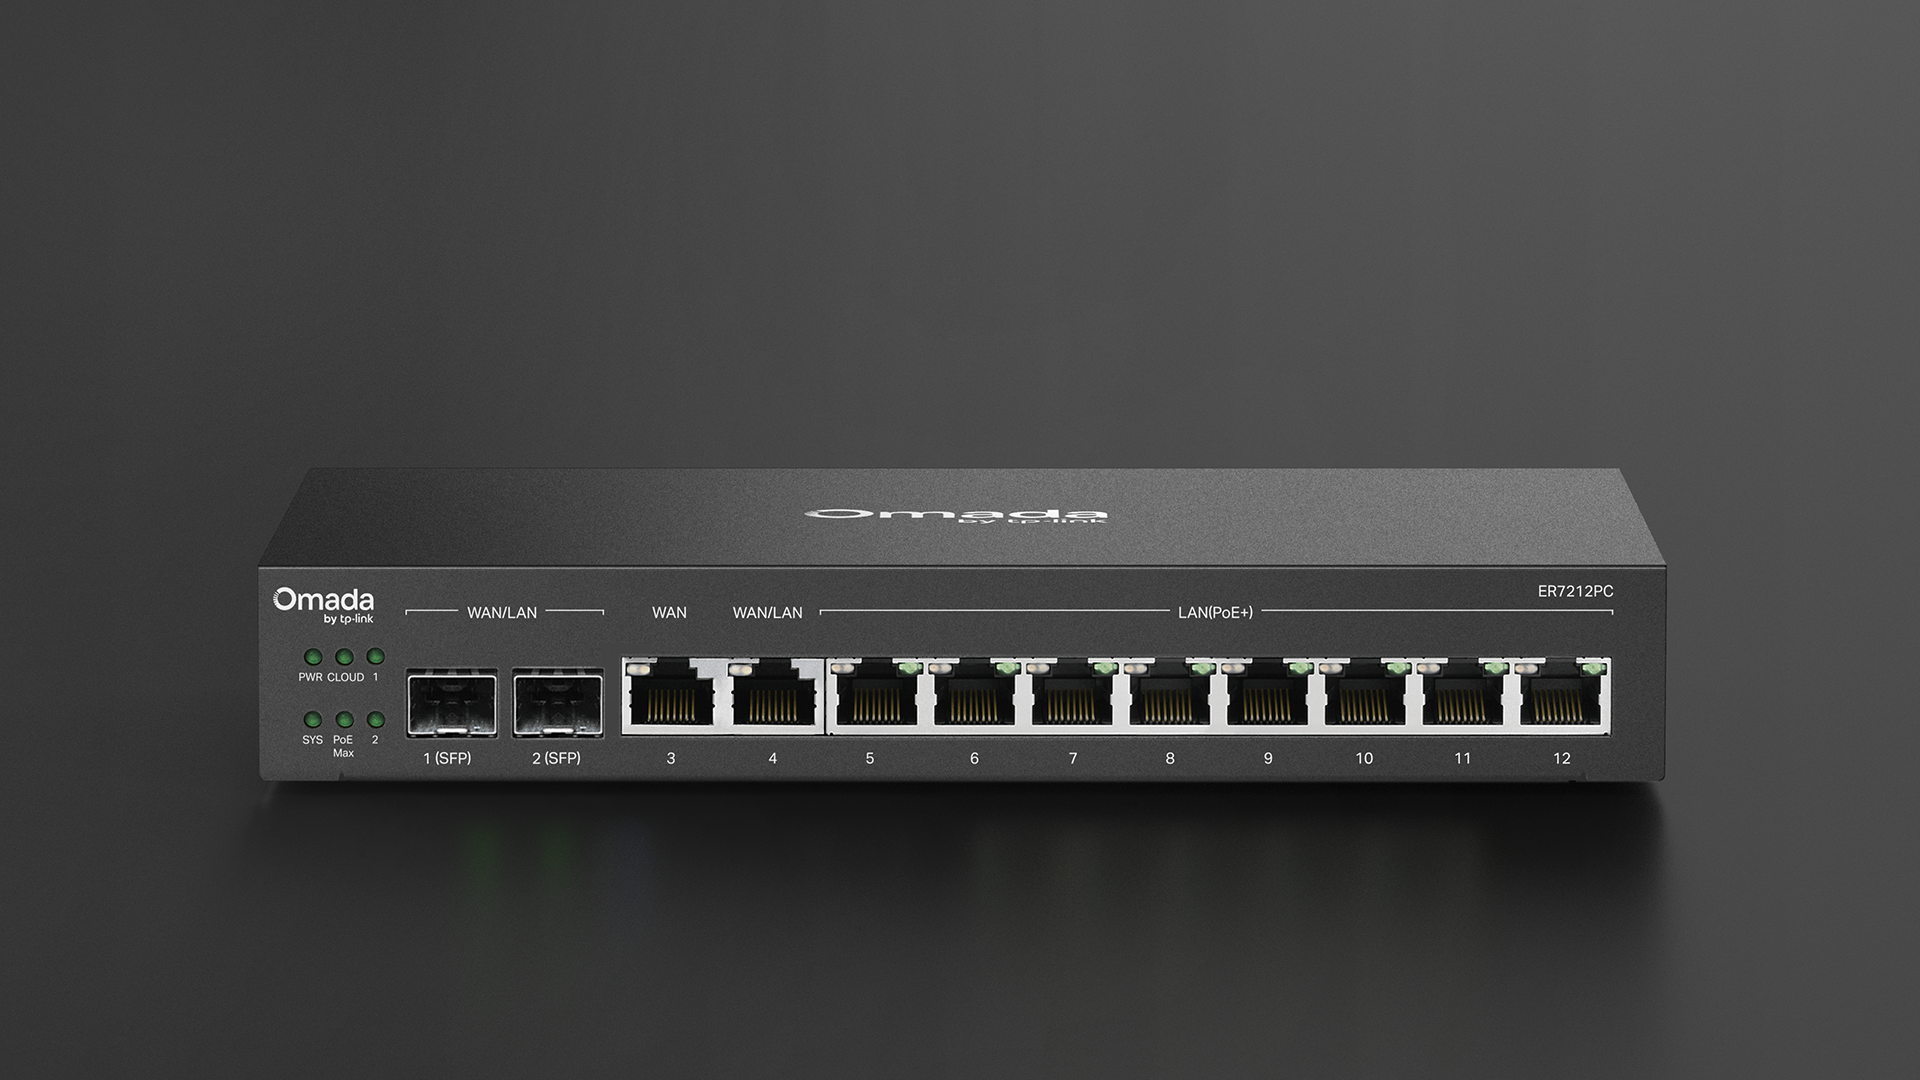
Une wired VPN gateway est une appliance rack-mounted ou desktop équipée de plusieurs ports WAN et LAN, destinée aux environnements où un débit élevé et la fiabilité de la connexion sont prioritaires. Elle n’intègre pas de Wi-Fi : la gateway prend en charge le routing et le VPN, tandis que les access points assurent la connectivité sans fil.
Ce form factor convient aux entreprises disposant de plusieurs sites, aux succursales dotées d’une infrastructure sans fil existante et aux environnements avec un volume de trafic élevé où de bonnes performances VPN sont importantes. L’ ER605 est un modèle d’entrée de gamme prenant en charge IPsec, OpenVPN, L2TP et PPTP. Pour les déploiements nécessitant davantage de capacité, les ER707-M2 et ER8411 offrent un débit plus élevé et conviennent aux sites de plus grande taille ou aux déploiements multi-site hub.
Wireless VPN Router
Un wireless VPN router combine les fonctions d’une gateway avec un wireless access point intégré et prend ainsi en charge à la fois le routing et le Wi-Fi depuis un seul appareil. Cela simplifie le déploiement dans les environnements plus petits où un access point distinct n’est pas nécessaire.
Cette option convient particulièrement aux petites succursales, aux home offices de collaborateurs à distance et aux petits points de vente où les besoins réseau sont prévisibles et où un encombrement matériel réduit est important. L’ER706W combine le Wi-Fi 6 avec des fonctionnalités complètes de VPN gateway.
4G/LTE VPN Router
Un 4G/LTE VPN router ajoute une connexion WAN mobile à la connexion filaire principale, afin que les tunnels VPN puissent rester actifs en cas de panne de la connexion ISP principale. Le WAN failover est alors géré au niveau matériel, sans intervention manuelle.
Ce form factor convient aux sites disposant d’une connexion haut débit fixe peu fiable, aux déploiements temporaires, aux pop-up stores ou à toute installation où la continuité WAN est essentielle. L’ER706W-4G combine le Wi-Fi 6, le wired WAN et une cellular backup dans un seul appareil.
Integrated Gateway (3-in-1)
Une integrated gateway combine les fonctions d’une VPN gateway, d’un contrôleur réseau et d’un switch PoE dans un seul appareil. Cela réduit le nombre d’équipements nécessaires et permet de gagner de la place dans l’armoire réseau, en particulier dans les petits déploiements où un equipment rack complet n’est pas pratique.
Cette option est particulièrement adaptée aux petites entreprises qui souhaitent déployer un réseau Omada SDN complet sans serveur ni hardware controller distinct. Découvrez les Omada Fusion Gateways pour des solutions gateway intégrées adaptées aux déploiements compacts et gérés de manière centralisée.
Pourquoi avez-vous besoin d’un routeur VPN ?
Le choix d’un routeur VPN dépend de la situation spécifique de votre entreprise. Dans les scénarios suivants, un routeur VPN peut être particulièrement pertinent.
Accès pour les collaborateurs à distance : les collaborateurs qui travaillent depuis leur domicile ou en déplacement peuvent se connecter en toute sécurité au réseau de l’entreprise sans que l’équipe IT doive gérer un logiciel VPN distinct sur chaque appareil. Pour un responsable IT qui prend en charge, par exemple, plus de 45 collaborateurs répartis sur plusieurs sites, une approche basée sur la gateway réduit le temps et les efforts consacrés au déploiement, à la gestion des licences et au troubleshooting des différents clients VPN.
Connectivité entre succursales : les entreprises disposant de deux sites ou plus peuvent utiliser des tunnels VPN site-to-site pour partager des ressources internes comme si tous les sites faisaient partie d’un seul réseau. Le trafic reste chiffré pendant son transit sans nécessiter d’action de la part des collaborateurs.
Déploiements MSP sur plusieurs sites clients : pour les MSP qui souhaitent standardiser leur stack réseau chez différents clients, une gateway compatible VPN sur chaque site offre dès le départ des possibilités cohérentes de remote access et de monitoring. Les tunnels site-to-site entre le réseau de gestion du MSP et les sites clients permettent également d’effectuer du troubleshooting à distance sans intervention on-site.
Conformité et protection des données : les organisations qui traitent des données sensibles, notamment dans les secteurs de la santé, de la finance ou des services juridiques, doivent souvent répondre à des exigences en matière de transmission chiffrée entre différents sites. Un routeur VPN apporte cette protection au niveau de l’infrastructure et applique le chiffrement au trafic, quelle que soit l’application ou l’appareil qui génère les données.
Découvrez les gateways compatibles VPN pour votre réseau
Un routeur VPN déplace le chiffrement au niveau de la gateway réseau, ce qui permet de protéger automatiquement chaque appareil connecté tout en réduisant la charge de gestion liée aux logiciels VPN installés individuellement. Pour les entreprises avec des collaborateurs à distance, plusieurs bureaux ou des exigences spécifiques en matière de protection des données sensibles, il constitue un élément important de l’infrastructure réseau.
Le choix du hardware dépend de votre déploiement spécifique : le nombre de sites, le débit VPN attendu, le besoin éventuel d’un cellular failover et la manière dont la gateway s’intègre dans l’architecture réseau.
Découvrez la Omada gateway lineup et comparez les options compatibles VPN pour les déploiements SMB et multi-site.
Foire aux questions
Quelle est la différence entre un routeur VPN et un routeur classique ?
Un routeur classique achemine le trafic entre votre réseau local et Internet. Un routeur VPN remplit la même fonction, mais établit et termine également des tunnels VPN chiffrés au niveau matériel. En pratique, tous les appareils du réseau sont automatiquement protégés via le routeur VPN, sans logiciel ni configuration spécifique sur chaque appareil.
Ai-je besoin d’un routeur VPN ou d’une application VPN ?
Une application VPN protège un seul appareil par installation et nécessite une gestion active sur chaque endpoint. Un routeur VPN protège automatiquement l’ensemble du réseau, y compris les appareils qui ne peuvent pas exécuter de logiciel VPN, comme les appareils IoT, les imprimantes et d’autres équipements similaires. Pour les entreprises disposant de plusieurs appareils, de collaborateurs à distance ou de plusieurs bureaux, un routeur VPN constitue généralement une solution plus pratique et plus cohérente.
Tous les routeurs peuvent-ils être utilisés comme routeurs VPN ?
Certains routeurs grand public permettent de configurer des clients VPN third-party via leur firmware, mais ils ne disposent généralement pas de la même capacité de traitement, du même support des protocoles ni des mêmes fonctions de gestion qu’une VPN gateway conçue spécifiquement pour cet usage. Pour les déploiements professionnels nécessitant plusieurs tunnels simultanés, une connectivité site-to-site ou une gestion centralisée, une VPN gateway dédiée est généralement le choix le plus approprié.